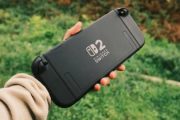
پژوهشگران امنیتی با استفاده از ابزارهای هوش مصنوعی موفق شدند نخستین هک نینتندو سوییچ ۲ را به ثبت برسانند. این دستاورد میتواند آینده کنسول را تحتالشعاع قرار دهد.
این خبر در حالی منتشر میشود که انتظار میرفت نینتندو تدابیر امنیتی بسیار قویتری را برای کنسول جدید خود در نظر گرفته باشد. جیلبریک سوییچ ۲ هرچند در مراحل اولیه است، اما گامی مهم در دنیای هک کنسولها محسوب میشود. کشف این رخنه نشان میدهد حتی با فناوریهای پیشرفته نیز لایههای امنیتی همیشه آسیبپذیر هستند.
نخستین هک نرمافزاری نینتندو سوییچ ۲ چگونه اتفاق افتاد؟
سمی هاجحمید، دانشجوی مؤسسهی فناوری کالیفرنیا و معروف به pepsipu، ویدیویی از اجرای کدهای غیررسمی روی نگارش نرمافزاری ۲۳.۰.۱ کنسول Nintendo Switch 2 منتشر کرد. بهگزارش اینسایدر گیمینگ، این پروژه موسوم به ns2jb، یک نفوذ نرمافزاری و وابسته به اتصال به کامپیوتر است. رخنههای امنیتی در نرمافزار SmileBASIC با کمک ابزار هوش مصنوعی OpenAI Codex کشف شدند.
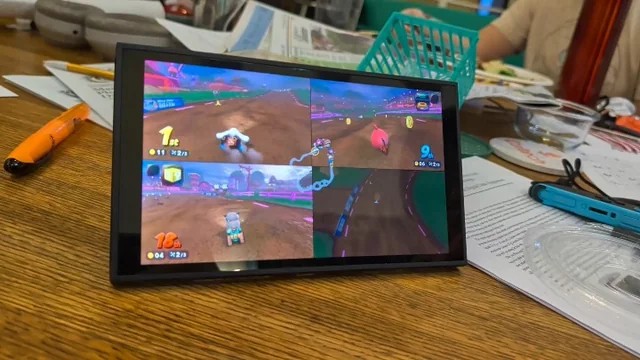
هاجحمید برای اثبات نفوذ، شخصیتهای غیررسمی مانند پیتر گریفین و هاتسونه میکو را به بازی Mario Kart World افزود. او تأکید کرد که ns2jb نخستین اکسپلویت ارائهشده برای نینتندو سوییچ ۲ محسوب میشود. این راهکار امکان اجرای کدهای بومی دلخواه را بهعنوان ماژولهای سیستمی یا فایلسیستم داخلی فراهم میکند. این قابلیت به کاربران اجازه میدهد تا برنامههای هومبرو (Homebrew) اجرا کرده، مهندسی معکوس انجام دهند، بازیها را دستکاری کنند، از فایلهای ذخیره خود پشتیبان بگیرند و از طریق MMIO به اکثر تجهیزات جانبی دسترسی یابند.
محدودیتها و آینده جیلبریک نینتندو سوییچ ۲
برخلاف هکهای گسترده پلی استیشن ۵ که اجرای بازیهای پرهزینه را ممکن ساختند، روش فعلی جیلبریک نینتندو سوییچ ۲ کاملاً محدود است. نینتندو احتمالاً بهزودی با عرضهی بهروزرسانیهای امنیتی، این راههای نفوذ را مسدود خواهد کرد. با این حال، کدهای منبع ns2jb هماکنون روی گیتهاب در دسترس عموم قرار دارد.